Přeskočit na obsah
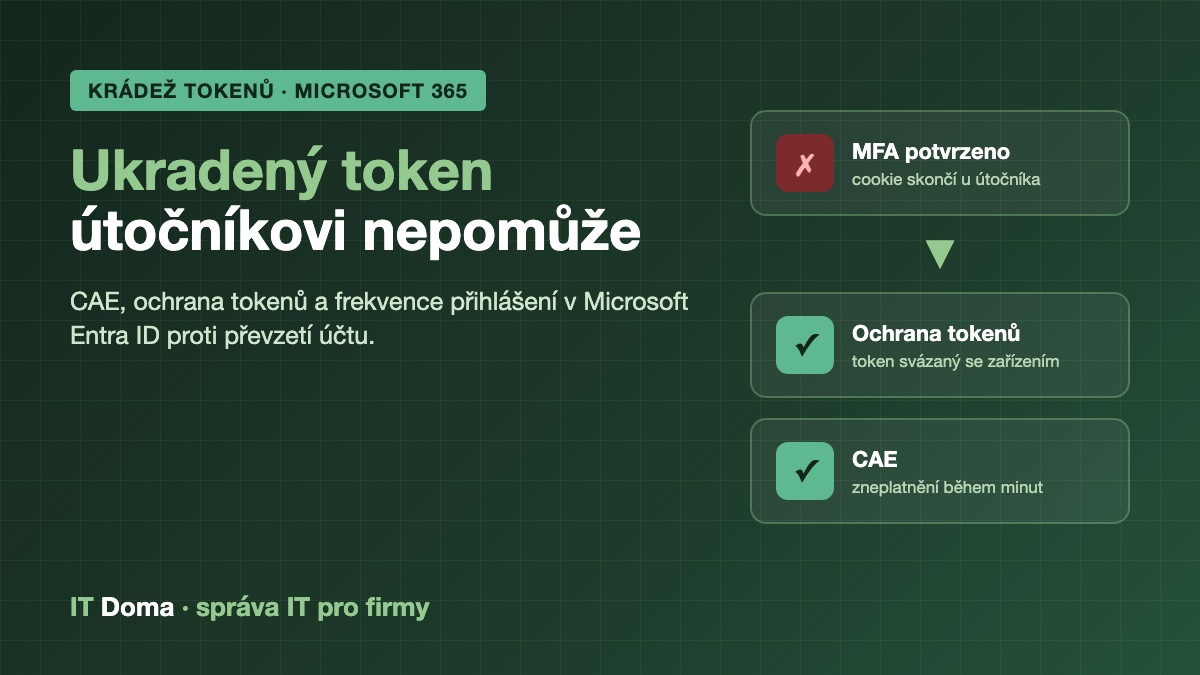
Zaměstnanec má zapnuté vícefaktorové ověření, přesto se útočník dostane do jeho schránky a pošle z ní falešnou fakturu. Jak je to možné? Nemusí znát heslo ani obejít MFA – stačí mu ukrást přihlašovací token, který Microsoft 365 vydá po úspěšném přihlášení. Krádež tokenů v Microsoft 365 je dnes jedna z nejčastějších cest k převzetí firemního účtu a týká se i malých firem. V článku vysvětlíme, jak útoky fungují, proč klasické MFA nestačí a jak se bránit pomocí průběžného vyhodnocování přístupu (CAE), ochrany tokenů, frekvence přihlášení a dalších nastavení v Microsoft Entra ID.
Co je přihlašovací token a proč ho útočníci kradou
Když se přihlásíte do Outlooku, Teams nebo SharePointu, Microsoft Entra ID ověří heslo i druhý faktor. Poté vydá aplikaci tokeny – digitální „vstupenky”, díky kterým se nemusíte přihlašovat při každém kliknutí.
V praxi pracujete se třemi typy tokenů:
- Access token – krátkodobý přístupový token, standardně platí zhruba hodinu. Aplikace ho předkládá službě, například Exchange Online.
- Refresh token – dlouhodobý token, kterým si aplikace na pozadí vyžádá nový access token. Platí i desítky dní.
- Session cookie – v prohlížeči drží přihlášení k webovým aplikacím, například Outlooku na webu.
Token v sobě nese informaci, že přihlášení včetně MFA už proběhlo. Proto je pro útočníka tak cenný. Kdo ho ukradne a vloží do svého prohlížeče, je pro Microsoft 365 „přihlášený uživatel” – bez hesla a bez telefonu s aplikací Authenticator.
Jak ke krádeži tokenu dochází
Microsoft ve své analýze Token tactics: How to prevent, detect, and respond to cloud token theft popisuje několik hlavních technik. U malých firem se nejčastěji setkáváme s těmito:
- Phishing typu adversary-in-the-middle (AiTM). Uživatel klikne na odkaz v e-mailu a dostane se na stránku, která vypadá přesně jako přihlášení Microsoft 365. Ve skutečnosti jde o proxy server útočníka. Uživatel zadá heslo, potvrdí MFA a útočník mezitím zachytí session cookie.
- Infostealer malware. Škodlivý program na počítači (často z cracknutého softwaru nebo falešné aktualizace) vykrade cookies a tokeny z prohlížeče a pošle je útočníkovi.
- Phishing přes kód zařízení (device code). Útočník pošle zprávu typu „zadejte tento kód na microsoft.com/devicelogin”. Uživatel se přihlásí a nevědomky tím autorizuje zařízení útočníka.
- Škodlivé aplikace a souhlasy. Uživatel udělí souhlas aplikaci, která pak drží vlastní tokeny k jeho poště. Tomuto scénáři se věnujeme v článku o souhlasech s aplikacemi v Entra ID.
Útočník pak typicky hledá v poště faktury a platební údaje, vytvoří pravidlo, které skrývá odpovědi od klientů, a pokusí se zaregistrovat vlastní metodu MFA, aby si přístup udržel.
Proč samotné MFA nestačí
Klasické MFA přes SMS, telefonát nebo schválení notifikace v aplikaci Authenticator chrání před uhodnutým nebo uniklým heslem. Nechrání ale před tím, co se stane po přihlášení. Když uživatel potvrdí přihlášení na falešné stránce, MFA proběhne úspěšně a token dostane útočník.
Neznamená to, že MFA nemá smysl. Je to základ, bez kterého se neobejdete. Proti krádeži tokenů je ale potřeba přidat další vrstvy, které útočníkovi znemožní ukradený token použít, nebo ho rychle zneplatní.
Americká agentura CISA proto doporučuje přechod na MFA odolné proti phishingu – tedy metody, které na falešné stránce vůbec nefungují.
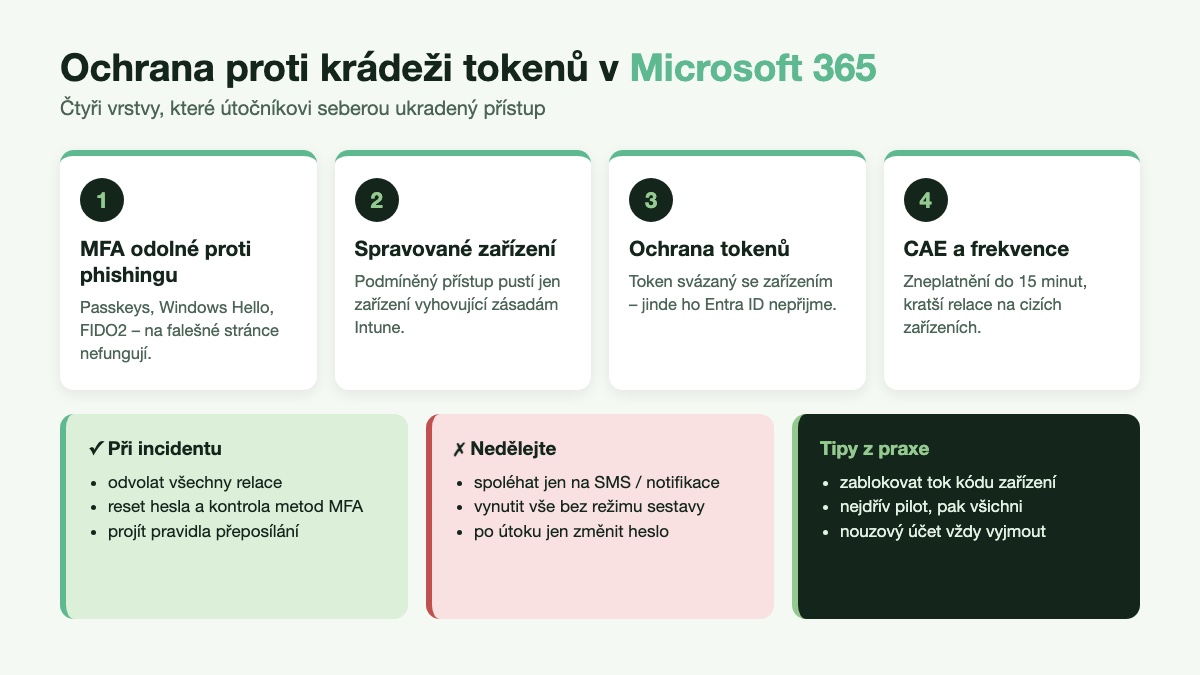
Šest vrstev ochrany proti krádeži tokenů v Microsoft 365
Žádné jedno nastavení útok nezastaví na sto procent. Kombinace následujících opatření ale z vaší firmy udělá velmi nevýhodný cíl.
1. MFA odolné proti phishingu
Passkeys, Windows Hello for Business a bezpečnostní klíče FIDO2 jsou kryptograficky svázané s konkrétní doménou. Na falešné stránce útočníka se přihlášení prostě neprovede, protože doména nesouhlasí. AiTM phishing tím ztrácí smysl.
V podmíněném přístupu můžete pomocí funkce síla ověřování (authentication strengths) vyžadovat právě tyto metody – nejdříve pro správce, později pro všechny. Na firemních počítačích je nejpohodlnější cestou Windows Hello for Business.
2. Přístup jen ze spravovaných zařízení
Pokud podmíněný přístup vyžaduje zařízení vyhovující zásadám Intune (compliant) nebo připojené k Entra ID, útočník s ukradenou cookie z vlastního notebooku neprojde. Jeho zařízení totiž není ve vaší správě. Pro soukromé telefony zaměstnanců použijte zásady ochrany aplikací.
3. Ochrana tokenů (Token Protection)
Ochrana tokenů je ovládací prvek relace v podmíněném přístupu. Zajistí, že Entra ID přijme jen přihlašovací tokeny kryptograficky svázané s konkrétním zařízením (Primary Refresh Token). Ukradený token na jiném zařízení nefunguje.
Podle dokumentace Microsoftu je funkce obecně dostupná pro nativní aplikace na Windows, iOS/iPadOS a macOS a vynucuje se pro Exchange Online, SharePoint Online a Microsoft Teams. Na Windows podporuje i Azure Virtual Desktop a Windows 365. Prohlížečové aplikace jsou zatím podporované jen omezeně v preview. Zařízení s Windows musí být připojená k Entra ID, hybridně připojená nebo registrovaná. Apple zařízení musí být spravovaná přes MDM a mít Microsoft Enterprise SSO plug-in.
4. Průběžné vyhodnocování přístupu (CAE)
Continuous access evaluation řeší problém, že access token platí hodinu i poté, co uživateli zablokujete účet. Služby Exchange Online, SharePoint Online a Teams se díky CAE „domluví” s Entra ID a token odmítnou téměř v reálném čase, když nastane kritická událost:
- účet je zakázaný nebo odstraněný,
- heslo bylo změněno nebo resetováno,
- správce odvolal všechny relace uživatele,
- Entra ID Protection vyhodnotí vysoké riziko uživatele.
Microsoft uvádí, že reakce může trvat až 15 minut, změnu IP adresy ale služby vyhodnotí okamžitě. Vyhodnocování kritických událostí je zapnuté ve všech tenantech a nepotřebuje žádnou licenci. V podmíněném přístupu lze navíc zapnout striktní vynucení umístění, které odmítne token použitý mimo povolené IP adresy – vhodné pro firmy s pevnou kancelářskou IP.
5. Frekvence přihlášení a trvalá relace prohlížeče
Ve výchozím stavu Entra ID nechává uživatele přihlášené v klouzavém okně 90 dní. Na firemních zařízeních je to v pořádku, protože relaci chrání ostatní vrstvy. Na nespravovaných zařízeních ale dlouhá relace znamená dlouhou platnost ukradené cookie.
Proto pro přístup z nespravovaných zařízení nastavte v podmíněném přístupu frekvenci přihlášení například na 8 hodin a trvalou relaci prohlížeče na „Nikdy trvalé”. Pro správcovské účty zvolte ještě přísnější režim. Pozor ale na přehánění – příliš častý požadavek na přihlášení učí uživatele klikat na výzvy bez přemýšlení, což nahrává právě phishingu.
6. Blokace toku kódu zařízení
Přihlášení přes kód zařízení používají hlavně chytré televize, konferenční zařízení a některé nástroje pro příkazový řádek. Běžný zaměstnanec ho nepotřebuje. V podmíněném přístupu ho proto zablokujte pro všechny uživatele a výjimku dejte jen konkrétním zařízením, třeba zasedačce s Teams Rooms.
Nastavení krok za krokem
Postup počítá s Microsoft 365 Business Premium, který obsahuje Entra ID P1 a Intune. Každou novou zásadu podmíněného přístupu nejdříve spusťte v režimu Pouze sestava (report-only) a vyhodnoťte přihlašovací protokoly. Základy najdete v našem průvodci podmíněným přístupem v Microsoft 365.
1. Zkontrolujte výchozí stav
V Entra admin centru otevřete Ochrana → Podmíněný přístup → Zásady. Ověřte, že máte zásadu vyžadující MFA pro všechny uživatele a že žádná stará zásada nevypíná CAE (v nastavení relace „Přizpůsobit průběžné vyhodnocování přístupu”).
2. Vyžadujte silné ověřování pro správce
Vytvořte zásadu pro role správců s ovládacím prvkem Vyžadovat sílu ověřování → MFA odolné proti phishingu. Předtím správcům zaregistrujte passkey nebo bezpečnostní klíč. Nouzový účet ze zásady vyjměte.
3. Omezte přístup na spravovaná zařízení
Pro Exchange, SharePoint a Teams vyžadujte zařízení vyhovující zásadám nebo hybridně připojené. Soukromé telefony pusťte jen přes schválené aplikace se zásadami ochrany aplikací.
4. Zapněte ochranu tokenů pro pilotní skupinu
Vytvořte zásadu cílenou na Office 365 Exchange Online, SharePoint Online a Teams, s podmínkou platformy Windows a ovládacím prvkem relace Vyžadovat ochranu tokenů pro relace přihlášení. Nechte ji alespoň dva týdny v režimu Pouze sestava a sledujte interaktivní i neinteraktivní přihlášení. Pak ji vynuťte pro pilotní skupinu a postupně rozšiřujte.
5. Nastavte frekvenci přihlášení pro nespravovaná zařízení
Zásada pro všechny uživatele, filtr zařízení na nespravovaná zařízení, ovládací prvky relace: frekvence přihlášení 8 hodin a trvalá relace prohlížeče „Nikdy trvalé”.
6. Zablokujte tok kódu zařízení
V podmínkách zásady zvolte Toky ověřování → Tok kódu zařízení a nastavte blokovat přístup. Výjimky řešte přes samostatnou skupinu.
7. Zapněte zásady rizika
Vysoké riziko uživatele propojte s vynuceným resetem hesla a riziko přihlášení s požadavkem na MFA. Díky CAE se zablokování projeví i v otevřených relacích. Podrobnosti najdete v článku o Microsoft Entra ID Protection.
8. Připravte postup pro incident
Sepište si krátký postup, co dělat při podezření na převzetí účtu (viz další kapitola), a uložte ho tam, kde ho najdete i ve stresu.
Co dělat, když už ke krádeži tokenu došlo
Pokud uživatel nahlásí podezřelý e-mail ze své schránky nebo vidíte přihlášení z ciziny, jednejte rychle. Samotná změna hesla nestačí, protože refresh tokeny mohou dál platit.
- Odvolejte všechny relace. V Entra admin centru u uživatele zvolte Odvolat relace, případně v PowerShellu
Revoke-MgUserSignInSession. Postup popisuje Microsoft v návodu Revoke user access. - Resetujte heslo a dočasně účet zakažte, pokud útok stále probíhá.
- Zkontrolujte metody MFA – útočníci si často přidají vlastní telefon nebo aplikaci. Neznámé metody odstraňte.
- Projděte pravidla doručené pošty a přeposílání. Typické jsou pravidla, která přesouvají zprávy se slovy „faktura” nebo „platba” do archivu.
- Zkontrolujte souhlasy s aplikacemi a registrovaná zařízení uživatele.
- Varujte obchodní partnery, pokud z účtu odešly podvodné zprávy, a zvažte povinnosti podle GDPR.
Stejné kroky (odvolání relací, kontrola pravidel a metod MFA) patří i do offboardingu zaměstnance.
Nejčastější chyby
- Spoléhat jen na MFA přes SMS nebo notifikace. Je to dobrý začátek, ale proti AiTM phishingu nestačí.
- Zapnout ochranu tokenů rovnou pro všechny. Starší klienti, sdílené počítače nebo nepodporované aplikace pak přestanou fungovat. Vždy začněte režimem Pouze sestava.
- Nastavit frekvenci přihlášení na hodinu pro všechny. Uživatelé budou frustrovaní a naučí se odklikávat výzvy.
- Po incidentu jen změnit heslo. Bez odvolání relací může mít útočník přístup dál.
- Zapomenout na nouzový účet. Každou novou zásadu otestujte tak, abyste si nezablokovali přístup do tenantu.
Často kladené otázky
Potřebuji na ochranu proti krádeži tokenů zvláštní licenci?
Průběžné vyhodnocování kritických událostí (CAE) funguje ve všech tenantech. Podmíněný přístup, ochrana tokenů a frekvence přihlášení vyžadují Microsoft Entra ID P1, který je součástí Microsoft 365 Business Premium. Zásady založené na riziku vyžadují Entra ID P2.
Funguje ochrana tokenů i v prohlížeči?
Zatím jen omezeně. Obecně dostupná je pro nativní aplikace jako Outlook, Teams a OneDrive. Podpora prohlížečových aplikací je ve fázi preview a týká se jen vybraných webových aplikací. Proto je nutné kombinovat ji s požadavkem na spravované zařízení a frekvencí přihlášení.
Jak poznám, že někdo použil ukradený token?
V přihlašovacích protokolech Entra ID hledejte přihlášení ze zemí, kde nepracujete, nové IP adresy a změny zařízení v rámci jedné relace. Entra ID Protection umí označit anomálie tokenů jako riziková přihlášení. Pomohou i výstrahy na nová pravidla přeposílání pošty.
Odhlásí změna hesla útočníka okamžitě?
U aplikací podporujících CAE (Outlook, SharePoint, Teams) se změna hesla projeví obvykle během několika minut, maximálně do 15 minut. U ostatních aplikací může access token platit až do vypršení. Proto vždy odvolejte i všechny relace.
Je bezpečné nechat uživatele přihlášené 90 dní?
Na spravovaných firemních zařízeních s MFA odolným proti phishingu ano – Microsoft sám varuje, že příliš časté přihlašování bezpečnost spíše snižuje. Kratší frekvenci nastavte pro nespravovaná zařízení a správcovské účty.
Shrnutí
Krádež tokenů v Microsoft 365 obchází heslo i klasické MFA, a proto je potřeba bránit se ve více vrstvách. Základem je MFA odolné proti phishingu a přístup pouze ze spravovaných zařízení. Ochrana tokenů zajistí, že ukradený token nebude fungovat jinde, CAE zneplatní přístup během minut a rozumně nastavená frekvence přihlášení zkrátí životnost relací na nespravovaných zařízeních. Pro případ útoku mějte připravený postup s odvoláním relací.
Nevíte, jak jsou na tom vaše zásady podmíněného přístupu? V rámci správy IT pro firmy vám v IT Doma projdeme nastavení Microsoft 365, připravíme pilotní nasazení ochrany tokenů a pomůžeme s reakcí na incident. Ozvěte se nám – první konzultace je nezávazná.